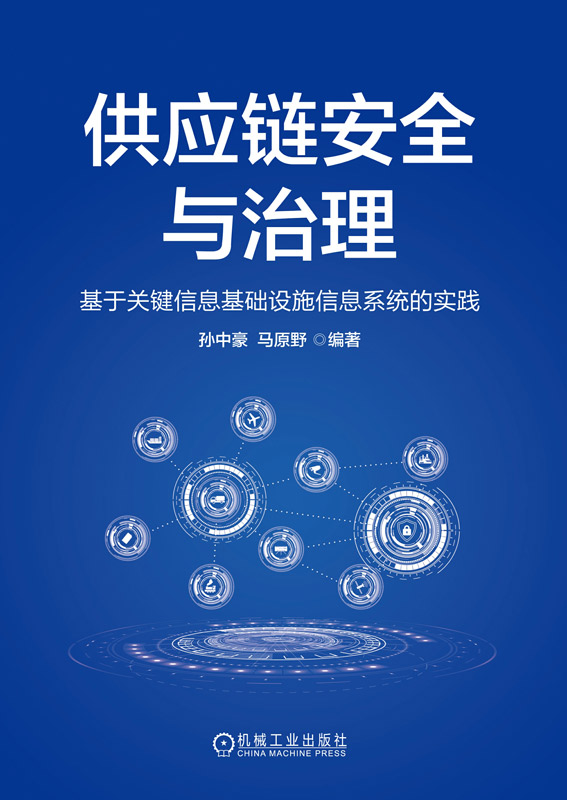




本书以关键信息基础设施信息系统为研究的切入点,深入探讨了该领域供应链安全和治理的相关理论和实践,旨在帮助读者更好地理解和应对供应链风险和挑战。本书从关键信息基础设施信息系统的供应链安全基础、供应链安全治理现状及方法、供应链安全威胁分析、供应链安全风险识别、供应链安全评估方法、供应链自主可控性分析、供应链安全典型案例分析和供应链安全治理思路的完善等方面进行了深入阐述。对于供应链管理人员、企业高管、信息技术专业人员、政府官员以及相关领域的研究者和学生来说,本书是一本有价值的参考书。
封面
前折页
书名页
版权
本书编委会
前言
第1章 绪论
1.1 关键信息基础设施信息系统供应链安全的研究背景
1.2 关键信息基础设施信息系统供应链安全的研究意义和价值
第2章 关键信息基础设施信息系统供应链安全基础
2.1 关键信息基础设施的内涵和类型划分
2.1.1 关键信息基础设施的内涵
2.1.2 关键信息基础设施的类型划分
2.2 供应链安全
2.2.1 供应链概念
2.2.2 国家安全和国家安全观的概念
2.2.3 供应链安全内涵
2.3 供应链安全问题对社会稳定的影响
2.3.1 社会经济发展风险
2.3.2 社会秩序风险
2.3.3 国家安全风险
2.3.4 社会治安风险
2.3.5 国家治理风险
2.4 供应链安全问题对社会竞争力的影响
2.4.1 对声誉的影响
2.4.2 对可持续发展的影响
2.4.3 对文化传承和创新的影响
2.5 供应链安全问题对产业结构的影响
2.5.1 产业链瘫痪风险
2.5.2 产业创新能力损害风险
2.5.3 行业风险
第3章 关键信息基础设施信息系统供应链安全治理现状及方法
3.1 国内关键信息基础设施信息系统供应链安全治理现状
3.1.1 产业链与供应链安全治理现状
3.1.2 关键信息基础设施供应链安全治理现状
3.2 国外关键信息基础设施信息系统供应链安全治理现状
3.2.1 国外供应链安全治理政策
3.2.2 国外供应链安全治理措施
3.3 传统治理方法及成效
3.3.1 设备通报
3.3.2 设备下线
3.3.3 软件更新
3.4 基于供应链的治理方法及成效
3.4.1 合规治理
3.4.2 病毒治理
3.4.3 断供治理
第4章 关键信息基础设施信息系统供应链安全威胁分析
4.1 硬件供应链安全威胁
4.1.1 硬件供应链中断威胁
4.1.2 硬件供应链安全风险
4.1.3 硬件供应链中间人攻击威胁
4.2 软件供应链安全威胁
4.2.1 软件供应链安全后门威胁
4.2.2 软件供应链安全病毒威胁
4.2.3 软件供应链安全木马威胁
4.3 服务安全威胁
4.3.1 服务提供商的安全可信性威胁
4.3.2 服务完整性威胁
4.3.3 第三方服务集成威胁
第5章 关键信息基础设施信息系统供应链安全风险识别
5.1 供应链安全风险识别原理
5.1.1 综合性原理
5.1.2 复杂性原理
5.1.3 动态性原理
5.2 供应链安全风险识别的方法
5.2.1 供应链关键区域分析
5.2.2 定量风险分析
5.2.3 信息安全框架技术
5.2.4 漏洞扫描技术
5.2.5 模拟攻击技术
第6章 关键信息基础设施信息系统供应链安全评估方法
6.1 供应链安全评估目标
6.1.1 关键信息基础设施信息系统的安全性和完整性
6.1.2 确保安全管理措施和解决方案有效性
6.1.3 强化国家和行业的信息安全意识和能力
6.2 供应链安全评估常见方法
6.2.1 资产管理
6.2.2 威胁建模
6.2.3 漏洞扫描
6.2.4 安全测试
6.2.5 漏洞修复
6.3 供应链安全评估威胁建模算法
6.3.1 确定评估对象
6.3.2 建立威胁建模网络
第7章 关键信息基础设施信息系统供应链自主可控性分析
7.1 设备供应链自主可控性分析
7.1.1 影响设备供应链自主可控性的主要因素
7.1.2 设备生产环节的自主可控性
7.1.3 设备维护和升级环节的自主可控性
7.2 软件供应链自主可控性分析
7.2.1 国产化软件替代
7.2.2 软件成分分析
7.2.3 软件源代码审计
7.3 服务供应链自主可控性分析
7.3.1 部署和维护
7.3.2 数据管理和存储
7.3.3 安全服务
第8章 关键信息基础设施信息系统供应链安全典型案例分析
8.1 制裁型供应链安全风险
8.1.1 华为供应链安全危机事件
8.1.2 中兴通讯被制裁事件
8.1.3 俄罗斯铝业公司被制裁事件
8.2 系统漏洞型供应链安全风险
8.2.1 微软Exchange Server漏洞利用事件
8.2.2 重要信息系统被植入木马事件
8.2.3 ASUS Live Update供应链攻击事件
8.3 勒索入侵型供应链安全风险
8.3.1 Kaseya VSA供应链攻击事件
8.3.2 Accellion文件传输服务遭受攻击事件
8.3.3 Colonial Pipeline勒索软件攻击事件
第9章 完善关键信息基础设施信息系统供应链安全治理的思路
9.1 加强对供应链安全治理的法律法规和政策支持
9.1.1 完善供应链安全治理的法律法规
9.1.2 加强对供应链安全治理的政策支持
9.1.3 加强监管机制
9.2 建立完善的安全评估和监管机制
9.2.1 建立供应链安全评估机制
9.2.2 建立供应链安全监管机制
9.2.3 建立供应链安全治理机制
9.3 加强技术创新和人才培养
9.3.1 促进技术创新
9.3.2 加强人才培养
后折页
封底
机械工业出版社 京icp备14043556号-1 (署)网出证(京)字第214号 Copyright (C) 2001 CmpBook. All Rights Reserved


 电话
 邮箱
 地址