

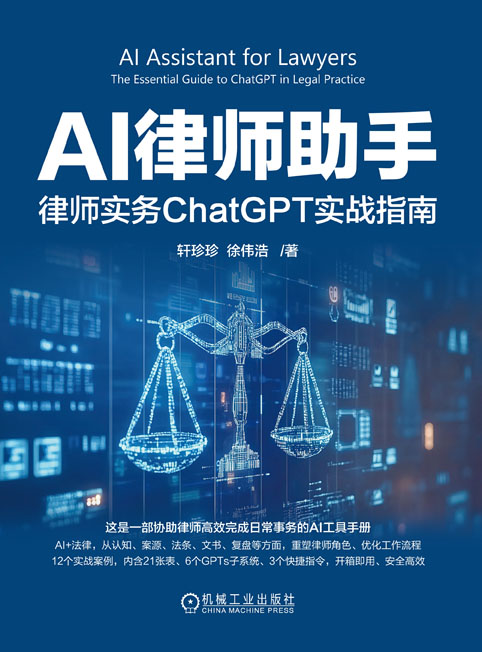



全书以公司法务白晓萌萌律师伴随公司AI业务发展的个人专业成长为视角,针对企业开展AI研发和应用的业务,按照AI业务生命周期和业务环节,从实践场景出发,提供全方位的法律合规实操指引。
入门篇 跟随法务白晓萌萌律师的成长视角,发挥法律人的“学霸”精神,自学了AI的若干基本概念、我国当前关于AI治理的整体法律框架,作为一名支持AI业务的律师完成了扫盲必修课。
研发篇 伴随公司的AI业务启动,白晓萌萌律师躬身入局,她搭建了出色的虚拟法务小白AI,通过与业务同学的问答对,梳理出了AI业务在研发环节涉及的合规特点,并逐章分析了训练数据合规、网络安全风险、伦理风险、开源AI、基础模型等研发活动中的高难问题。
运营篇 公司的AI业务发展来到了上线运营的“大考”环节,业务需求越来越复杂,问题也越来越多,例如上线前需要办理哪些备案资质,在线协议有哪些,应该包括哪些条款,标识要求有哪些,自动化决策需要注意什么,用户个人信息如何使用,模型输入输出管理如何做……且听虚拟法务小白AI和业务人员好好聊聊天。
专题篇 白晓萌萌律师通过为公司AI业务提供全周期法律支持,已大幅提升了专业技能,不仅整理了“AI与著作权”等丰富的“网红”专题问答对,还完善了企业内部使用AI的风险要点和内部治理体系、AI业务出海必知的域外法等进阶专题。
附录:特别整理出处理AI业务合规工作中常用的工具表单,例如我国人工智能合规义务框架图、常用法律法规及规范标准索引、欧盟《人工智能法案》图解等,作为一个AI业务合规“工具箱”,以飨读者。
封面
前折页
书名页
版权页
前言
入门篇
第1章 法律人的人工智能必修课
1.1 AI的基本概念和核心技术
1.1.1 AI的基本概念
1.1.2 AI的核心技术
1.2 生成式AI的基本概念和技术原理
1.2.1 生成式AI的基本概念
1.2.2 生成式AI的技术原理
1.3 AI产业生态
第2章 我国人工智能法律治理框架
2.1 我国人工智能监管的基本逻辑
2.2 我国人工智能立法体系的发展
2.3 我国人工智能的立法框架
2.4 我国人工智能治理的整体框架
2.5 我国人工智能治理的监管框架
2.6 人工智能服务的安全要求与评估
2.7 人工智能伦理的合规管理
研发篇
第3章 AI研发阶段对合规工作的影响
3.1 AI的全生命周期
3.2 AI研发阶段的主要活动
3.3 生成式AI与其他AI在研发阶段的异同
3.4 AI研发阶段的主要活动对合规的影响
3.5 AI研发阶段需要考虑的合规维度
第4章 训练数据的合规与保护
4.1 使用个人信息训练模型的合规要求
4.1.1 使用个人信息训练模型时应满足的要求
4.1.2 确定训练数据的合法性基础
4.1.3 确保遵守目的限制原则
4.1.4 确保遵守数据最小化原则
4.1.5 确保遵守透明度和数据主体权利的要求
4.2 使用爬取的数据训练模型的合规要求
4.3 采购商用数据训练模型的合规要求
4.3.1 使用商用数据训练模型的优势
4.3.2 采购商用数据训练模型的关键要求
4.3.3 商用数据采购协议的核心条款
第5章 AI系统的网络安全风险防控
5.1 AI系统面临的网络安全风险
5.1.1 AI系统的网络安全风险类型
5.1.2 AI系统的网络安全风险案例
5.1.3 大型语言模型特有的网络安全风险
5.2 AI系统设计阶段的网络安全风险防控
5.2.1 AI系统设计阶段的网络安全风险
5.2.2 AI系统设计阶段的威胁建模
5.2.3 AI系统的网络安全与信息透明度之间的平衡
5.2.4 AI系统的网络安全与其他合规要求之间的平衡
5.3 AI系统开发阶段的网络安全风险防控
5.3.1 AI系统开发阶段的网络安全风险
5.3.2 AI系统开发阶段的供应链安全防控
5.3.3 AI系统的安全测试
5.3.4 AI系统训练数据面临的主要攻击
5.4 AI系统部署阶段的网络安全风险防控
5.4.1 AI系统部署阶段的网络安全风险
5.4.2 AI系统持续学习和进化引入的安全风险
5.4.3 AI系统的网络安全事件响应
第6章 AI系统的透明、公平以及其他伦理风险
6.1 AI系统的透明性、可解释性和可追溯性
6.1.1 法律对AI系统的透明性、可解释性和可追溯性的规定
6.1.2 透明性、可解释性和可追溯性之间的关系
6.1.3 AI相关法律和个人信息保护法对透明性的要求有何不同
6.2 透明性、可解释性和可追溯性的落实
6.2.1 在AI系统开发过程中落实透明性、可解释性和可追溯性义务
6.2.2 落实透明性、可解释性和可追溯性的最佳实践
6.3 法律中AI系统的公平性和非歧视性
6.3.1 主要司法管辖区关于AI公平性和非歧视性的法律法规
6.3.2 AI伦理与法律要求中公平性的差异
6.3.3 欧盟《人工智能法案》与GDPR中公平性的比较
6.3.4 落实公平性的措施
6.3.5 落实公平性以及处置偏见和歧视的最佳实践
6.4 其他科技伦理风险
6.4.1 国内的AI伦理法律要求和指引
6.4.2 国外的AI伦理审查方法与标准
第7章 开源AI
7.1 开源AI与传统开源软件的区别
7.2 开源AI与闭源AI的区别
7.3 使用开源大模型开发AI系统或应用的合规要求
7.3.1 使用开源大模型开发AI系统或应用的流程
7.3.2 开源大模型的合规评估框架
7.3.3 使用开源AI模型开发AI系统的合规评估框架的场景推演
7.4 正确评估开源AI的许可协议
7.5 使用开源大模型进行微调的风险
7.6 以开源形式安全合规地发布大模型
7.6.1 以开源形式发布的大模型的下游法律责任
7.6.2 开放程度对开源大模型提供者的责任的影响
7.6.3 以开源形式合规发布大模型的最佳实践
第8章 基础模型的灾难性风险
8.1 基础模型的灾难性风险定义
8.2 基础模型的灾难性风险治理的国际共识
8.3 基础模型的灾难性风险治理的法律义务
8.4 基础模型的灾难性风险治理的企业实践
运营篇
第9章 AIGC业务上线运营所需的准入牌照
9.1 企业开展AIGC业务所需的准入资质
9.1.1 准入资质清单
9.1.2 特殊要求
9.2 如何开展算法备案
9.2.1 哪些类型的算法需要备案
9.2.2 算法备案的流程和填报要求
9.3 大模型上线备案与登记
9.3.1 大模型上线备案与登记的区别
9.3.2 大模型上线备案与登记的流程和材料
第10章 AI服务中的合规要求
10.1 AIGC服务提供者的运营合规要求
10.1.1 AIGC服务提供者的身份
10.1.2 AIGC服务上线所需的在线协议文件
10.1.3 关于AIGC服务中的标识问题
10.1.4 AIGC服务产品端的其他常见合规机制
10.2 利用AI进行自动化决策
10.2.1 自动化决策和用户画像的定义
10.2.2 提供自动化决策相关服务需关注的合规义务
10.3 运营环节用户个人信息的使用与保护
10.3.1 在提供AI服务过程中如何落实个人信息保护合规要求
10.3.2 运营环节落实个人信息保护义务的最佳实践
10.3.3 运营环节中的个人信息主体权利响应
10.4 用户输入数据用于模型再训练的合规要求
10.4.1 将用户输入数据用于模型再训练的数据处理要求
10.4.2 用户数据用于模型再训练的合规设计案例
第11章 模型输入与输出管理
11.1 用户输入信息管理
11.1.1 如何对用户输入信息进行审核
11.1.2 如何针对用户输入信息建立审核流程
11.2 大模型输出信息管理
11.2.1 大模型生成内容审核
11.2.2 企业搭建内容审核流程的最佳实践
第12章 运营AI基础设施与平台的合规指南
12.1 AI模型平台经营者的合规义务
12.1.1 AI模型平台经营者的算法合规义务
12.1.2 AI模型平台经营者的特殊合规义务
12.1.3 AI模型平台经营者如何使用避风港原则缓解风险
12.2 AI开源社区运营者的合规义务
12.2.1 开源社区运营者是算法服务提供者吗
12.2.2 开源社区运营者如何落实账号管理认证义务
12.2.3 开源模型上架前需要审核吗
12.2.4 如何建立并落实信息内容审核管理机制
12.2.5 如何建立并落实投诉举报辟谣机制
12.2.6 开源社区运营者需要针对接入的模型履行备案与安全评估义务吗
专题篇
第13章 AI生成物的著作权和侵权问题
13.1 AI生成物可能涉及的重要著作权问题
13.2 AI生成物的可版权性
13.3 AI生成物的权利归属
13.4 AI生成物的侵权风险
13.5 AI训练中对版权作品的使用
13.6 权利人视角下针对AI生成物的权利保护问题
第14章 企业使用AI应用的风险控制及内部治理
14.1 企业内部是否可以使用AI工具
14.2 企业员工使用AI工具可能带来的风险
14.3 使用生成式AI的风险防范措施
14.4 AI治理组织机构
14.4.1 开展AI业务需要搭建怎样的合规组织架构
14.4.2 需要设立算法安全专职机构吗
14.4.3 如何在组织架构中设计算法相关的职责与汇报线
14.5 AI合规体系与相关制度
14.5.1 如何搭建AI合规体系
14.5.2 如何制定算法安全相关制度
第15章 AI出海企业必知的国外AI合规治理框架
15.1 欧盟人工智能治理框架
15.1.1 欧盟人工智能治理概况
15.1.2 欧盟《人工智能法案》概况
15.1.3 欧盟《人工智能法案》中对于人类监督的要求
15.1.4 欧盟《人工智能法案》中对于技术文档的要求
15.2 美国人工智能治理体系
15.3 英国人工智能治理体系
附录
我国人工智能合规义务框架图
我国人工智能业务常用法律法规及规范标准索引
图解欧盟《人工智能法案》
欧盟《人工智能法案》基于风险的治理路径
欧盟《人工智能法案》下不同运营主体的合规义务速查表
欧盟《人工智能法案》的监管体系
后记
后折页
封底
机械工业出版社 京icp备14043556号-1 (署)网出证(京)字第214号 Copyright (C) 2001 CmpBook. All Rights Reserved


 电话
 邮箱
 地址